




L’IA agentique, c’est une IA qui poursuit un objectif, choisit des actions, utilise des outils et ajuste sa stratégie. Je vous montre les concepts à connaître pour comprendre ce qui change vraiment par rapport à un chatbot classique, sans jargon inutile.
Besoin d'aide ? Découvrez les solutions de notre agence d'agents IA.
C’est quoi un agent IA ?
Un agent IA est un système qui poursuit un objectif, décide des prochaines actions et peut utiliser des outils externes pour avancer.
La différence avec un chatbot classique est assez simple. Un chatbot répond souvent en une seule fois à une question. Vous lui demandez quelque chose, il génère une réponse, et l’échange s’arrête là ou presque. Un agent IA, lui, suit un processus. Il observe la situation, planifie une action, agit, vérifie le résultat, puis continue si ce n’est pas suffisant.
C’est ça le point important. L’IA agentique, ce n’est pas juste de la génération de texte avec un joli prompt. C’est une logique orientée objectif. L’agent peut chercher une information, interroger une API, c’est-à-dire une interface qui permet à deux logiciels de communiquer, consulter une base de données, envoyer un e-mail ou déclencher une automatisation dans un outil métier.
Prenons un cas business très concret. Un agent chargé de qualifier des leads ne se contente pas d’écrire une réponse polie à un prospect. Il va regarder les données dans le CRM, le logiciel qui centralise les contacts et les opportunités commerciales. Il peut enrichir l’entreprise avec des infos publiques, classer le lead selon son potentiel, proposer une action commerciale, puis préparer un message adapté pour le commercial.
| Élément | Chatbot | Agent IA |
| But | Répondre à une demande | Atteindre un objectif |
| Mode d’action | Une réponse principale | Plusieurs actions successives |
| Outils | Souvent limités | API, web, base de données, e-mail, workflows |
| Adaptation | Faible ou ponctuelle | Observe, corrige, recommence |
Les grands modèles de langage servent souvent de moteur de raisonnement. C’est la partie qui comprend la demande, formule un plan et décide quoi faire ensuite. Mais l’agent complet ne se limite pas au modèle. Il inclut aussi des outils, une mémoire, des règles, un état courant, et parfois une validation humaine avant certaines actions sensibles.
J’ai vu des clients confondre agent IA et assistant conversationnel, et c’est souvent là que les projets partent trop vite. Le bon réflexe, c’est de définir l’objectif, les outils disponibles et les limites avant de parler modèle. Sinon, on construit une démo sympa, mais pas un vrai système utile.
Comment fonctionne la boucle agentique ?
La boucle agentique fonctionne par itérations entre objectif, action, observation et ajustement. L’agent ne résout pas tout en une seule fois. Il avance, il regarde ce que ça donne, puis il corrige sa trajectoire.
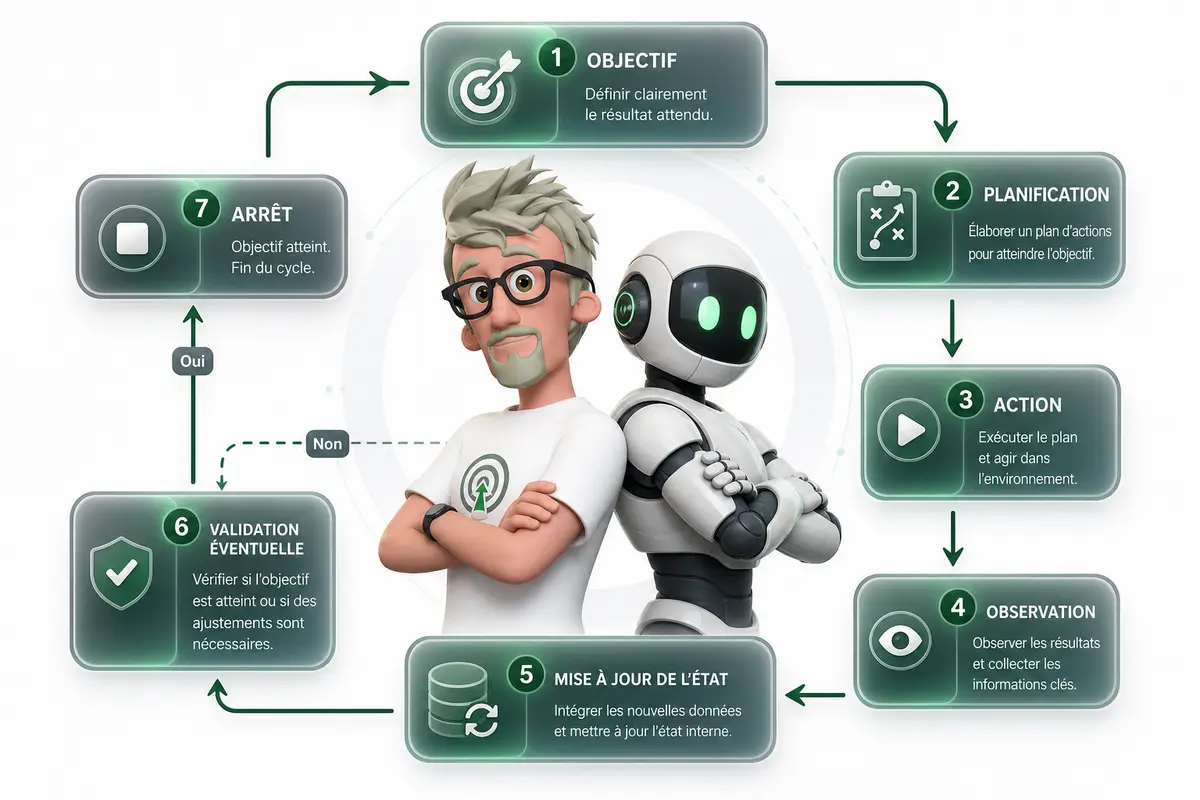
Concrètement, il part d’un objectif, construit un plan provisoire, choisit une action, observe le résultat, met à jour son état interne, puis décide de la prochaine action. Le point important, c’est que le plan n’est pas figé. C’est exactement ce qui rend l’IA agentique intéressante sur des tâches longues, floues ou pleines d’inconnues.
Si la première tentative échoue, l’agent peut changer d’outil, reformuler une requête, chercher une autre source, ou demander une validation humaine. J’ai vu ça chez un client sur une veille marché. Le premier jet était propre, mais incomplet. L’agent a détecté qu’il manquait des acteurs régionaux, il a relancé une recherche plus ciblée, puis il a enrichi l’analyse sans qu’on reparte de zéro.
Prenons un agent chargé de produire une analyse concurrentielle. Il commence par chercher les concurrents connus, vérifie les sources, repère qu’une information manque sur les prix, relance une recherche, compare les offres, puis synthétise les écarts. Il ne “sait” pas tout d’avance. Il construit sa réponse en avançant.
Voilà une version simple de la boucle côté développeur. Elle reste conceptuelle, mais elle montre bien le mécanisme.
while objectif_non_atteint and budget_disponible:
  action = agent.choisir_action(etat, objectif)
  resultat = executer(action)
  etat = mettre_a_jour(etat, resultat)
  if besoin_validation_humaine(etat):
    demander_validation()
  if resultat_satisfaisant(etat):
break- While objectif_non_atteint and budget_disponible signifie que l’agent continue seulement si le travail n’est pas terminé et si on a encore du budget, par exemple des appels API ou du temps d’exécution.
- Action = agent.choisir_action(etat, objectif) veut dire que l’agent choisit quoi faire selon l’objectif et ce qu’il sait déjà.
- Resultat = executer(action) lance l’action choisie, comme une recherche web, un appel à une base de données ou une génération de texte.
- Etat = mettre_a_jour(etat, resultat) ajoute le résultat à la mémoire de travail de l’agent.
- If besoin_validation_humaine(etat) sert à bloquer les cas sensibles avant que l’agent continue seul.
- If resultat_satisfaisant(etat) permet d’arrêter la boucle quand le résultat est assez bon.
Le revers, c’est qu’une boucle mal encadrée peut coûter cher, tourner trop longtemps ou accumuler des erreurs. Il faut définir des critères d’arrêt, un budget d’appels, des règles de sécurité et des points de contrôle humains quand le risque est réel.
| Bénéfices | Risques |
| Adaptation progressive aux résultats. | Coûts élevés si la boucle tourne trop longtemps. |
| Meilleure gestion des tâches complexes. | Accumulation d’erreurs si les observations sont mauvaises. |
| Possibilité de changer d’outil ou de stratégie. | Besoin de garde-fous, de limites et de validation humaine. |
À quoi servent les outils d’un agent ?
Les outils servent à donner à l’agent des capacités qu’un modèle de langage n’a pas seul. Un modèle sait raisonner sur du texte, mais il ne connaît pas forcément l’état réel d’une commande, il ne peut pas consulter votre CRM tout seul, ni envoyer un e-mail, ni réserver un créneau dans un agenda.
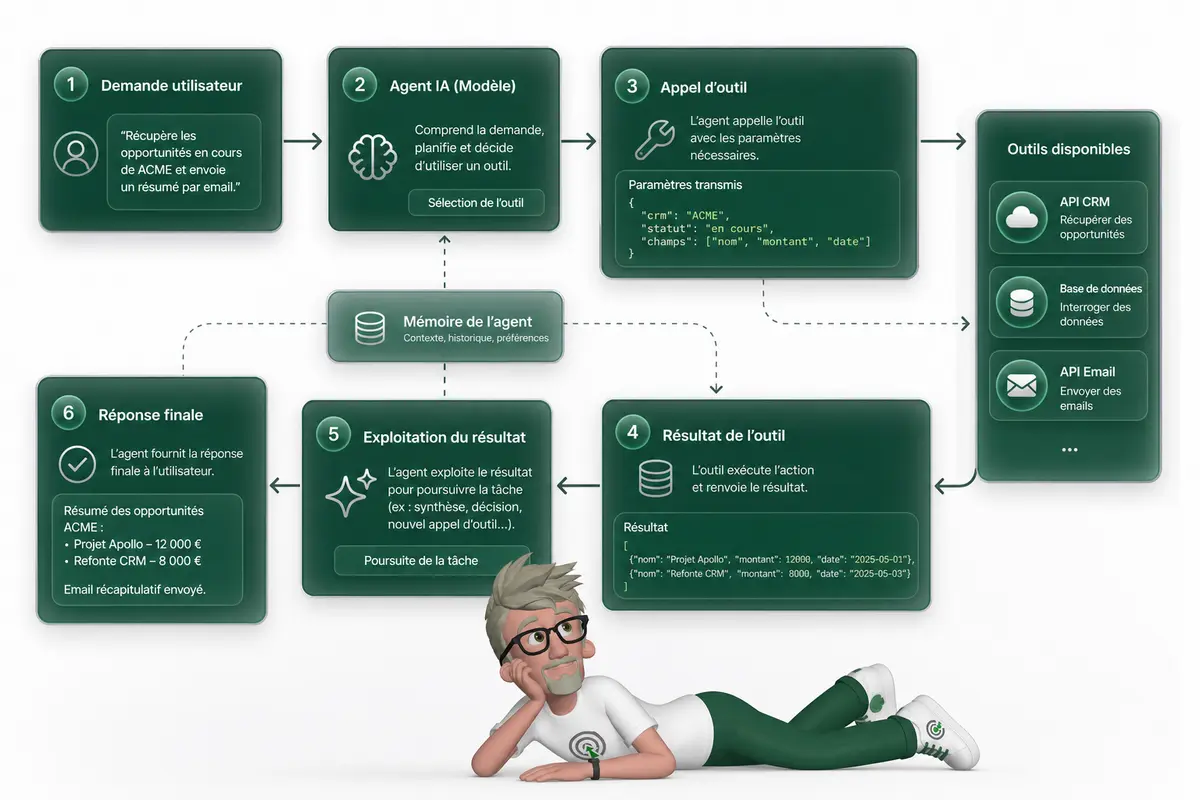
Le tool calling, c’est simplement ça : le modèle comprend l’objectif, choisit l’outil adapté, prépare les paramètres, appelle l’outil, puis utilise le résultat pour continuer. Par exemple, il peut appeler une recherche web, une base de données, une API métier, un CRM, un tableur, un système d’e-mail, un moteur de réservation ou un outil de ticketing.
C’est devenu une brique centrale des agents modernes. Les grands fournisseurs de modèles documentent maintenant des mécanismes pour décrire des fonctions, leurs paramètres attendus et le format de réponse. En clair, on donne au modèle une sorte de menu d’actions autorisées, avec les règles pour les utiliser.
Un cas très concret : un agent support client reçoit une demande. Il consulte la base de connaissance, vérifie le statut de la commande via API, propose une réponse au client, puis ouvre un ticket si le problème dépasse une règle simple. Je l’ai vu chez un client e-commerce, le vrai gain n’était pas de “remplacer” le support, mais d’éviter aux équipes de chercher les mêmes infos vingt fois par jour.
Voici une simulation simple en Python. Elle montre l’idée sans dépendance externe : l’agent choisit entre rechercher une commande et envoyer un e-mail.
def get_order_status(order_id):
    # Simule une recherche dans une API ou une base de données.
    orders = {
        "123": "Expédiée",
        "456": "En préparation"
    }
    return orders.get(order_id, "Commande inconnue")


def send_email(to, subject, body):
    # Simule l'envoi d'un e-mail.
    return f"E-mail envoyé à {to} avec le sujet : {subject}"


def agent_decide(user_request):
    # Choisit l'outil selon la demande utilisateur.
    if "commande" in user_request and "123" in user_request:
        return {
            "tool": "get_order_status",
            "params": {"order_id": "123"}
        }

    if "email" in user_request:
        return {
            "tool": "send_email",
            "params": {
                "to": "client@example.com",
                "subject": "Suivi de votre demande",
                "body": "Bonjour, nous avons bien reçu votre message."
            }
        }

    return {"tool": None, "params": {}}


# Exécution commentée.
request = "Quel est le statut de la commande 123 ?"
decision = agent_decide(request)

if decision["tool"] == "get_order_status":
    result = get_order_status(**decision["params"])
elif decision["tool"] == "send_email":
    result = send_email(**decision["params"])
else:
    result = "Aucun outil adapté."

print(result)
Le point important, c’est que l’agent ne doit pas avoir accès à tout. Un agent qui peut lire une base client n’a pas forcément le droit de supprimer une fiche. Un agent qui rédige un e-mail ne devrait pas toujours pouvoir l’envoyer sans validation humaine. Les permissions doivent être limitées, traçables, et adaptées au risque.
| Outil | Usage typique | Risque à contrôler |
| Base de données | Lire un statut, retrouver un client, vérifier une commande | Accès trop large, fuite de données, suppression non autorisée |
| CRM | Consulter ou mettre à jour une fiche client | Modification abusive, mauvaise attribution, données sensibles |
| Système d’e-mail | Préparer ou envoyer une réponse | Envoi sans validation, mauvais destinataire, contenu inadapté |
| Outil de ticketing | Créer ou escalader un ticket support | Tickets inutiles, mauvaise priorité, boucle automatique |
Pourquoi découper les tâches et garder la mémoire ?
Il faut découper les tâches et garder la mémoire pour éviter que l’agent se perde dans un objectif trop large. Un agent IA, même très bon, travaille mieux quand on lui donne un chemin plutôt qu’un énorme bloc flou à résoudre d’un coup.
La décomposition des tâches, c’est simple. Une demande complexe devient une série de sous-tâches plus petites. L’agent traite une partie, vérifie le résultat, garde ce qui est utile, puis passe à la suite. Ça marche très bien pour une analyse, un audit, une recherche documentaire, une migration de données ou une automatisation avec plusieurs étapes.
Par exemple, pour préparer une campagne marketing, l’agent peut analyser la cible, récupérer les données CRM, c’est-à-dire les données clients dans l’outil commercial, segmenter les contacts, proposer les messages, générer les variantes, puis préparer l’envoi. Chaque étape produit quelque chose de vérifiable. Et si une donnée CRM manque, l’agent peut le signaler au lieu d’inventer.
La mémoire joue un autre rôle. Il y a d’abord l’état temporaire d’une tâche. C’est la mémoire de travail pendant l’exécution : ce qui a déjà été fait, les résultats intermédiaires, les erreurs, la prochaine action. Puis il y a la mémoire plus durable. Elle peut retenir des préférences, un historique client ou des règles métier, si l’entreprise l’autorise.
Une mémoire utile n’est pas une mémoire sans limites. Il faut savoir quoi stocker, combien de temps, pourquoi, et comment supprimer ou corriger une information. Sinon, on finit avec un agent qui garde trop de choses, parfois sensibles, et personne ne sait vraiment pourquoi.
Sur des workflows n8n ou des projets IA en entreprise, je préfère souvent commencer avec une mémoire courte et explicite, puis élargir seulement quand le cas d’usage le justifie. Ça évite de créer une boîte noire impossible à auditer.
Cette structure JSON représente l’état d’un agent. Les champs décrivent l’objectif, les étapes déjà réalisées, les données récupérées, la prochaine action, les erreurs et le besoin éventuel d’une validation humaine.
{
  "objectif": "Préparer une campagne marketing pour les clients inactifs",
  "etapes_realisees": [
    "Analyse de la cible",
    "Récupération des données CRM",
    "Segmentation des contacts"
  ],
  "donnees_recuperees": {
    "nombre_contacts": 1240,
    "segments": ["Clients inactifs 90 jours", "Clients inactifs 180 jours"]
  },
  "prochaine_action": "Proposer trois variantes de message par segment",
  "erreurs": [
    "Certains contacts n'ont pas d'adresse email valide"
  ],
  "validation_humaine_requise": true
}| Type | Rôle | Durée | Exemple |
| État temporaire | Suit l’exécution en cours | Quelques secondes ou minutes | Étapes faites, erreurs, prochaine action |
| Mémoire de session | Garde le contexte d’un échange | Durée de la conversation ou du workflow | Objectif demandé, choix validés, contraintes |
| Mémoire persistante | Retient des informations réutilisables | Durée définie par l’entreprise | Préférences, règles métier, historique client autorisé |
Comment fiabiliser une IA agentique ?
On fiabilise une IA agentique avec du RAG agentique, des protocoles d’intégration, de la supervision humaine et des garde-fous. C’est moins sexy que “l’agent autonome qui fait tout”, mais c’est ce qui marche vraiment en entreprise.
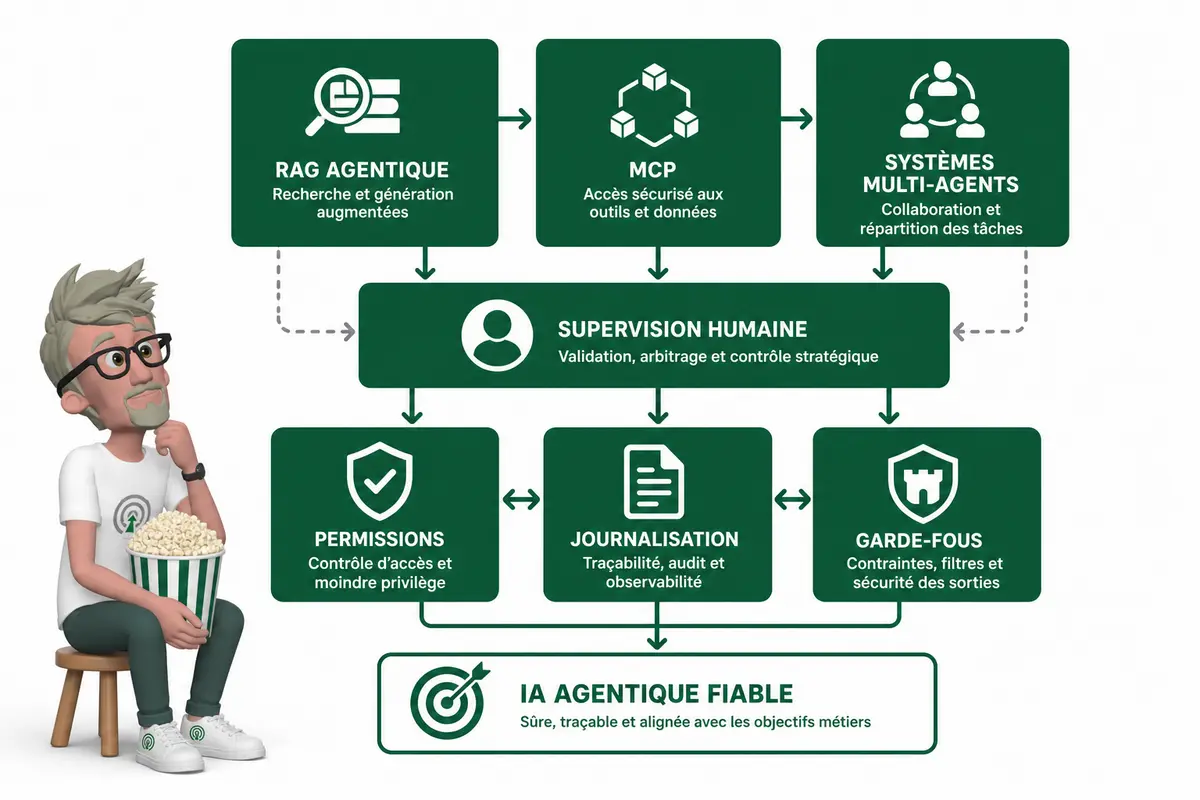
Le RAG agentique, c’est une version plus intelligente du RAG classique. Le RAG, pour Retrieval Augmented Generation, consiste à chercher des informations dans vos documents avant de répondre. Un RAG simple récupère quelques sources, puis le modèle rédige. Un agent, lui, peut décider quoi chercher, reformuler sa recherche, comparer plusieurs sources, relancer une requête si les résultats sont faibles, puis produire une réponse mieux ancrée dans l’information disponible. J’ai vu ça changer complètement la qualité sur des bases documentaires internes un peu sales, là où une recherche unique ramenait souvent le mauvais PDF.
Le MCP, pour Model Context Protocol, va dans le même sens. L’idée est simple : standardiser la manière dont un agent accède à des outils, des fichiers, des bases de données ou des applications. Au lieu de bricoler une intégration différente pour Slack, Notion, Salesforce ou votre ERP, on définit une façon plus propre de connecter le modèle à son contexte.
Les systèmes multi-agents peuvent aussi aider. Un agent recherche, un agent analyse, un agent vérifie, un agent rédige. C’est utile quand la tâche est complexe. Mais ce n’est pas magique. Plus il y a d’agents, plus il faut orchestrer, journaliser et contrôler. Sinon, on fabrique juste une réunion de robots difficile à auditer.
L’humain dans la boucle reste souvent indispensable. Je le mets dès qu’il y a validation d’un e-mail sensible, action financière, suppression de données, décision RH, réponse juridique ou publication externe. Ce n’est pas un frein. C’est souvent ce qui rend le système déployable sans faire peur à tout le monde.
Les garde-fous concrets ressemblent rarement à un grand discours. Ils ressemblent plutôt à ça :
- Limiter les accès et définir une liste d’outils autorisés.
- Fixer des seuils de confiance et des critères d’arrêt.
- Journaliser les actions, tester, monitorer et auditer.
- Valider humainement les actions sensibles.
- Protéger contre les injections de prompt, ces instructions malveillantes cachées dans un document ou une page web.
- Séparer les environnements de test et de production.
- Respecter les données personnelles, surtout quand l’agent lit ou écrit dans des systèmes métiers.
Les cadres de gestion des risques IA, comme le NIST AI Risk Management Framework, résument bien l’esprit : gouverner, cartographier, mesurer et gérer les risques. Pas besoin d’en faire un document juridique. Mais il faut savoir ce que l’agent peut faire, où il peut se tromper, comment on le détecte et qui reprend la main.
| Agent IA | Système qui raisonne, décide d’actions et utilise des outils. |
| Boucle agentique | Cycle observer, décider, agir, vérifier. |
| Tool calling | Capacité à appeler un outil externe, comme une API. |
| Décomposition des tâches | Découpage d’un objectif en sous-tâches exécutables. |
| Mémoire | Conservation d’informations utiles entre plusieurs étapes. |
| RAG agentique | Recherche pilotée par l’agent pour mieux ancrer ses réponses. |
| MCP | Protocole pour connecter proprement modèles, outils et contexte. |
| Multi-agents | Plusieurs agents spécialisés qui collaborent sur une tâche. |
| Human in the loop | Validation humaine sur les décisions ou actions sensibles. |
| Garde-fous | Règles, limites et contrôles qui réduisent les risques. |
Alors, vous êtes prêt à penser en agents plutôt qu’en prompts ?
L’IA agentique change surtout la manière de concevoir les usages IA. On ne demande plus seulement au modèle de répondre. On lui donne un objectif, des outils, une mémoire, des règles et une boucle d’action contrôlée. C’est puissant pour automatiser des tâches complexes, mais ça demande plus de rigueur qu’un simple chatbot. Il faut découper les tâches, limiter les accès, vérifier les sources, garder l’humain au bon endroit et poser des garde-fous clairs. Le bénéfice pour vous, c’est simple : construire des systèmes IA plus utiles, plus fiables et vraiment actionnables dans votre business.
FAQ
- Quelle est la différence entre IA agentique et chatbot ?
Un chatbot répond surtout à une demande. Une IA agentique poursuit un objectif, choisit des actions, utilise des outils et ajuste sa stratégie selon les résultats obtenus. - Un agent IA peut-il agir tout seul ?
Il peut agir seul sur certaines tâches cadrées, mais ce n’est pas souhaitable partout. Pour les actions sensibles, je recommande une validation humaine, des permissions limitées et des journaux d’exécution. - À quoi sert le tool calling dans l’IA agentique ?
Le tool calling permet à l’agent d’utiliser des outils externes comme une API, une base de données, un CRM, une recherche web ou un système d’e-mail. C’est ce qui lui permet d’agir au lieu de seulement générer du texte. - Le RAG agentique est-il plus fiable qu’un RAG classique ?
Il peut être plus fiable si l’agent sait relancer une recherche, comparer plusieurs sources et signaler les incertitudes. Mais il doit rester contrôlé, sinon il peut multiplier les recherches inutiles ou mal interpréter des documents. - Quels sont les risques principaux des agents IA ?
Les risques les plus courants sont les actions non désirées, les accès trop larges, les erreurs en chaîne, les coûts incontrôlés, les fuites de données et les réponses mal sourcées. Les garde-fous, la supervision et les tests sont indispensables.
A propos de l’auteur
Je suis Franck Scandolera, expert et formateur en tracking avancé server-side, Analytics Engineering, automatisation No/Low Code avec n8n, intégration de l’IA en entreprise et SEO/GEO. J’accompagne des équipes comme Logis Hôtel, Yelloh Village, BazarChic, la Fédération Française de Football ou Texdecor sur des sujets data, IA et automatisation. Je dirige l’agence webAnalyste et l’organisme Formations Analytics. Si vous voulez cadrer, prototyper ou déployer des agents IA utiles dans votre entreprise, contactez-moi.

⭐ Analytics engineer, Data Analyst et Automatisation IA ⭐
- Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
- Data Analyst & Analytics engineering : tracking avancé (GA4, Matomo, Piano, GTM server, Tealium, Commander Act, e-commerce, CAPI, RGPD), entrepôt de données (BigQuery, Snowflake, PostgreSQL, ClickHouse), modèles (Airflow, dbt, Dataform), dashboards décisionnels (Looker, Power BI, Metabase, SQL, Python).
- Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
- Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.