





Sécurité des données, cookies, droits des personnes, prospection, vidéosurveillance des salariés, recrutement : la CNIL a publié son bilan 2025 et ses priorités 2026. Voici ce qu’elle contrôle vraiment, dans quel ordre, et les preuves qu’elle demande dès les premières heures.
La CNIL a prononcé dix sanctions le 9 novembre 2026 contre des collectivités territoriales. Amendes de 3 000 à 20 000 €, procédure simplifiée, aucun nom publié. Le montant ne fait pas le sujet. Ce qui compte, c’est la liste des manquements : authentification multifacteur absente pour les administrateurs, prestataires avec un accès permanent au réseau, journalisation incomplète, systèmes d’exploitation obsolètes.
C’est la grille de contrôle la plus lisible que l’autorité ait publiée cette année. Elle vaut pour une mairie, elle vaut aussi pour une PME de trente personnes. Voici comment la CNIL choisit ses cibles en 2026, et ce qu’elle trouve quand elle arrive.
1. Quels sont les contrôles qui tombent le plus en 2026 ?
2. Comment la CNIL choisit-elle ses cibles ?
3. Que regarde-t-elle concrètement dans une PME ?
4. Pourquoi le recrutement devient-il un sujet de contrôle ?
5. Comment se préparer en quatre semaines ?
Quels sont les contrôles qui tombent le plus en 2026 ?
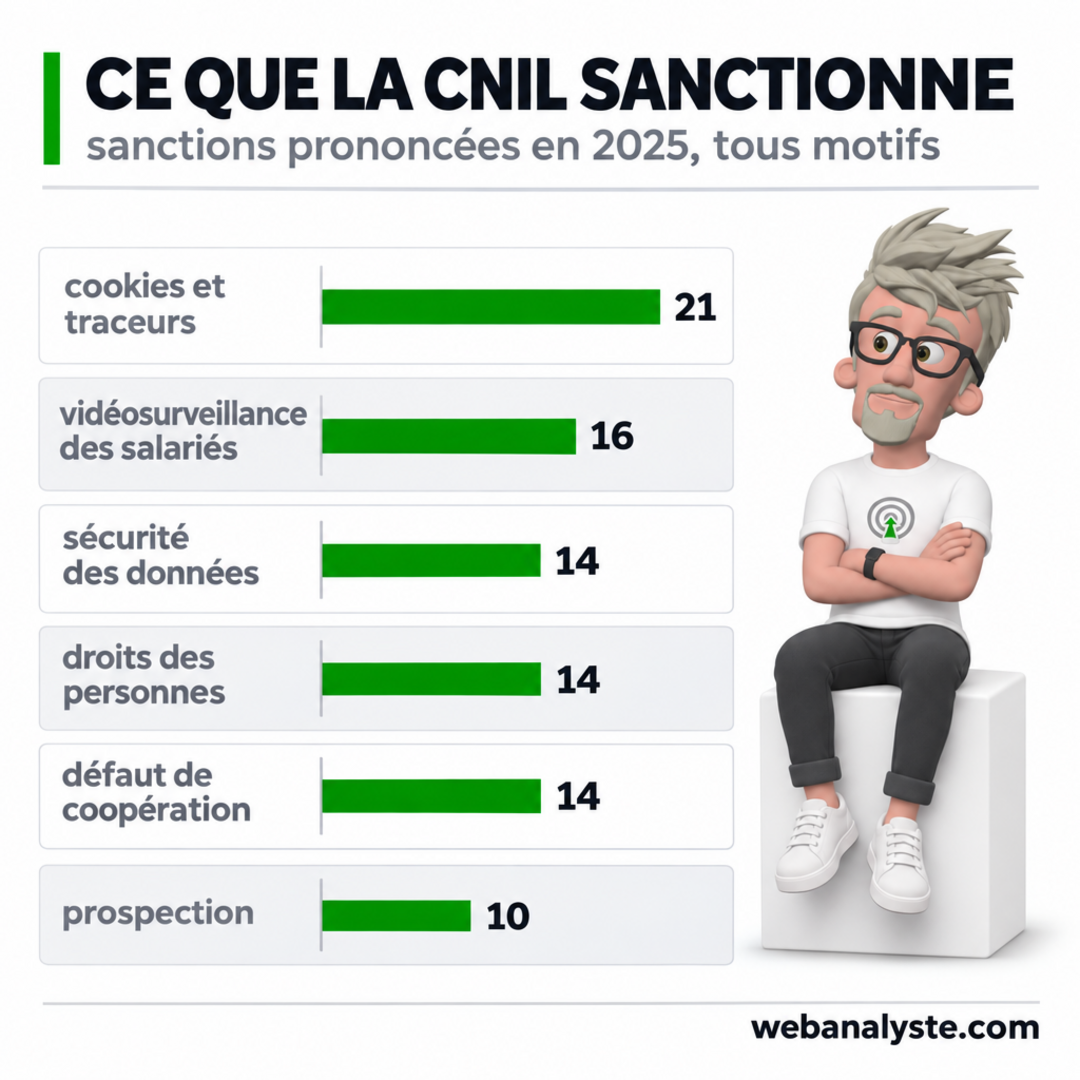
La sécurité des données, très largement devant. La CNIL consacre en 2026 la moitié de ses contrôles et de ses actions répressives à la sécurité, annonce faite dans son rapport annuel de mai. Les cookies restent le sujet le plus sanctionné en volume, et le recrutement devient une thématique prioritaire.
La sécurité est devenue le premier motif
Sur les 83 sanctions de 2025, 14 visent des organismes n’ayant pas mis en œuvre les mesures nécessaires à la sécurité des données. Les montants ont changé d’échelle : 27 M€ pour Free Mobile et 15 M€ pour Free en janvier 2026, après une intrusion ayant touché 24 millions de contrats d’abonnés. 5 M€ pour France Travail le 22 janvier.
Le fil rouge de ces décisions n’est pas l’attaque, c’est la préparation. Les autorités reprochent rarement d’avoir été piratées ; elles reprochent de ne pas avoir fait ce qui était à portée de main — authentification à deux facteurs, cloisonnement, correctifs, sauvegardes testées.
Les cookies restent le sujet le plus sanctionné
21 organismes ont été sanctionnés en 2025 sur les traceurs : dépôt sans consentement, information insuffisante, refus non respecté. Deux acteurs majeurs concentrent presque tout le montant : 325 M€ et 150 M€. Et le sujet n’est pas clos : le 22 octobre 2026, la CNIL a sanctionné Fnac Darty de 7 M€ pour des traceurs déposés dans son application mobile, avec une astreinte de 10 000 € par jour de retard.
Ce qui est nouveau, c’est la doctrine. La CNIL ne sanctionne plus l’absence de bandeau, elle sanctionne le bandeau qui ne permet pas de refuser aussi facilement que d’accepter, et le refus qui n’est pas techniquement respecté.
Droits des personnes et prospection complètent le podium
14 décisions portent sur des demandes d’accès, d’effacement ou d’opposition non traitées. 10 décisions concernent la prospection, dont cinq candidats aux élections de 2024, avec un rappel : le consentement est obligatoire pour la prospection électronique et pour la transmission de données à des partenaires.
Deux familles moins visibles complètent le tableau : la vidéosurveillance des salariés, avec 16 organismes sanctionnés, et les manquements des sous-traitants, sanctionnés directement pour défaut de sécurité, traitement hors instruction ou conservation après la fin du contrat.
Comment la CNIL choisit-elle ses cibles ?
Trois portes d’entrée : les plaintes, les thématiques annuelles et les suites de contrôles précédents. La première représente l’essentiel du volume.
Les plaintes d’abord
20 150 plaintes reçues en 2025, un record, en hausse de 10 %. Environ 1 900 concernent directement des violations de données. Et 6 167 notifications de violations ont été enregistrées, un plus haut historique, dont une sur deux relève d’un piratage.

Conséquence pratique : le risque ne vient pas d’un contrôle aléatoire, il vient d’un client mécontent, d’un salarié qui exerce son droit d’accès et n’obtient rien, ou d’un candidat qui demande pourquoi sa candidature a été écartée. Une demande d’effacement sans réponse, c’est une plainte à trois semaines.
Trois thématiques annuelles, 20 % des contrôles
La CNIL a annoncé le 3 avril 2026 trois thèmes prioritaires pour l’année : le recrutement, le répertoire électoral unique détenu par l’Insee, et les fédérations sportives. Ces contrôles programmés représentent environ 20 % de son activité ; le reste vient des plaintes et de l’actualité.
Le choix du recrutement n’est pas anodin : il vise prioritairement les grandes entreprises et les cabinets, et il préfigure le rôle de la CNIL comme autorité de surveillance du marché sur le volet « travail » du règlement européen sur l’IA.
La procédure simplifiée change l’échelle
67 des 83 sanctions de 2025 ont été prononcées en procédure simplifiée : une seule personne décide, l’amende est plafonnée à 20 000 €, l’organisme n’est pas nommé, et le dossier est traité vite. Entre janvier et juillet 2026, 23 sanctions simplifiées ont été prononcées pour 133 750 € cumulés, dont 19 déclenchées par une plainte.
Autrement dit : la CNIL peut vous sanctionner sans faire de bruit, sur un dossier simple, en quelques semaines. C’est le scénario le plus probable pour une PME, bien avant l’amende à millions.
Que regarde-t-elle concrètement dans une PME ?
Elle part de la sécurité, puis remonte vers la gouvernance. La grille publiée en novembre 2026 donne la liste exacte des points vérifiés.
Les six failles de sécurité qui reviennent
Authentification à distance insuffisante, en particulier l’absence de multifacteur pour les comptes administrateurs. Accès de prestataires permanent et non autorisé au cas par cas, ou via des comptes partagés entre salariés. Journalisation incomplète, ou journaux jamais exploités. Cloisonnement réseau insuffisant, qui transforme une intrusion en compromission générale. Systèmes d’exploitation obsolètes, sans correctifs. Mots de passe faibles, transmis en clair ou stockés sans garantie.
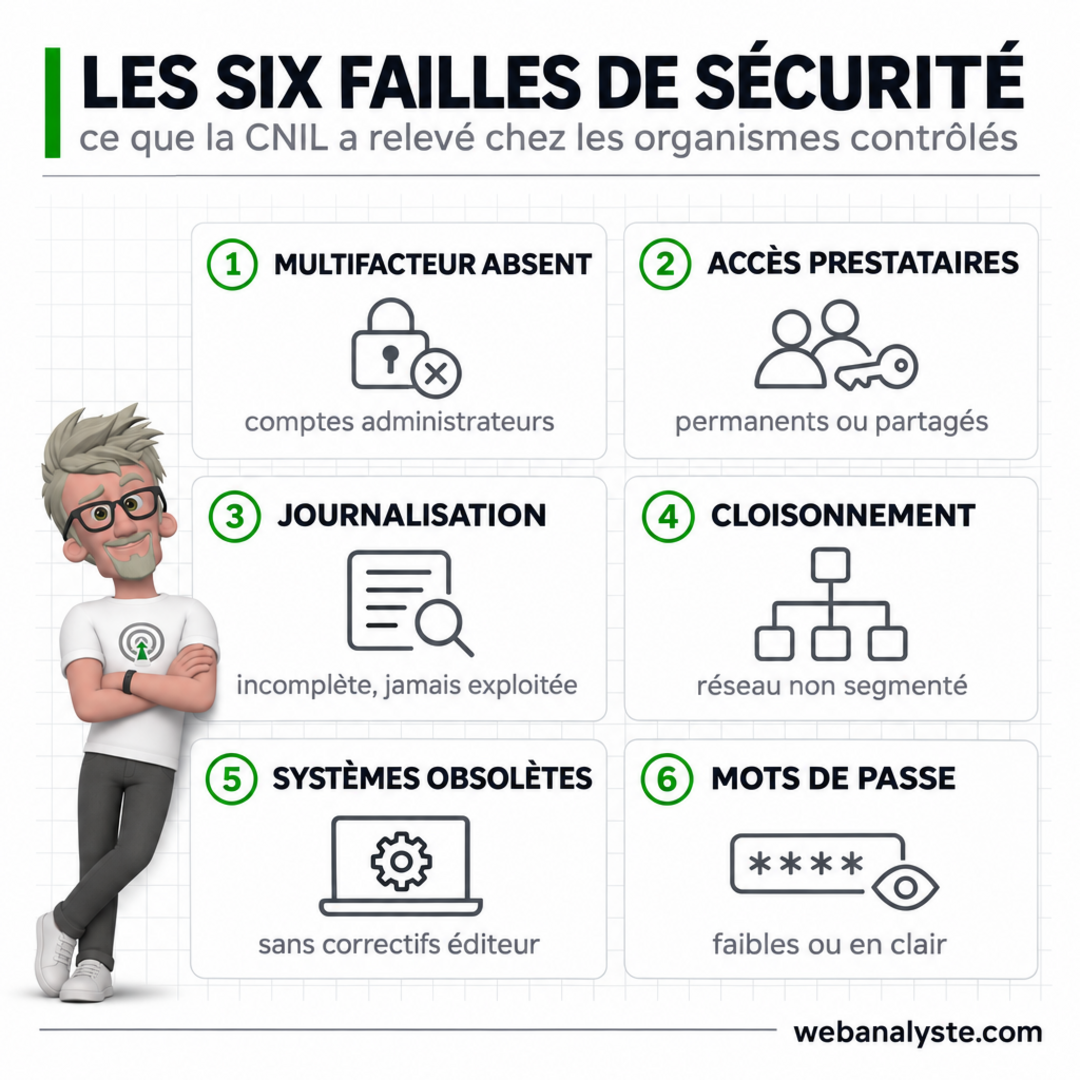
Six points, aucun ne demande un budget de grand groupe. Le multifacteur sur les comptes à privilèges, la revue trimestrielle des accès prestataires et la suppression des comptes partagés couvrent déjà la moitié du risque.
Les preuves qu’elle demande en premier
Le registre des traitements, la politique de conservation par catégorie de données, les contrats de sous-traitance, les analyses d’impact pour les traitements à risque, la procédure de gestion des violations et le journal des demandes de droits reçues et traitées. À quoi s’ajoutent, pour la sécurité, la preuve des sauvegardes et de leur test, et l’état des mises à jour.
La question n’est jamais « avez-vous une politique ? » mais « montrez-la, datée, appliquée ». Un registre de 2023 non mis à jour vaut moins qu’un registre incomplet mais révisé le mois dernier.
Le défaut de coopération aggrave tout
14 organismes ont été sanctionnés en 2025 pour n’avoir pas répondu aux demandes de la CNIL. C’est un motif autonome, indépendant du manquement d’origine. Ne pas répondre dans le délai transforme un dossier mineur en sanction, et prive l’organisme de la possibilité de démontrer sa bonne foi.
Sur les 23 sanctions simplifiées de 2026, plusieurs cumulent un manquement initial et un défaut de coopération. Le réflexe à installer est simple : une adresse unique pour les demandes de l’autorité, et un accusé de réception sous 48 heures.
Pourquoi le recrutement devient-il un sujet de contrôle ?
Parce que les outils de tri automatisé sont devenus courants, que les données des candidats sont sensibles, et que la CNIL prépare son rôle de surveillance du règlement IA sur le champ du travail.
Ce que vérifie la CNIL sur les candidatures
Trois axes, tirés de son guide de 2023 : les systèmes de prise de décision automatisée, l’information des candidats, et les durées de conservation. Sur ce dernier point, la pratique de référence reste deux ans après le dernier contact pour un candidat non retenu, sauf accord pour une durée plus longue.
À quoi s’ajoute le socle : pas de collecte hors lien direct avec le poste, pas de sourcing massif sur les réseaux sociaux, pas de test de personnalité sans rapport avec la fonction. Et une analyse d’impact dès qu’un algorithme trie, classe ou note des candidatures.
Le lien avec l’AI Act
Le tri et l’évaluation des candidatures relèvent de l’annexe III du règlement européen sur l’IA : haut risque. Les obligations complètes s’appliquent au 2 décembre 2027, mais le RGPD, l’article 22 sur les décisions automatisées et le droit de la non-discrimination s’appliquent déjà. La CNIL le dit explicitement : ces contrôles préfigurent son rôle d’autorité de surveillance du marché.
Les erreurs qui coûtent
Conserver les candidatures indéfiniment « au cas où ». Laisser un outil écarter des profils sans qu’un humain ait réellement examiné les dossiers écartés. Informer les candidats d’un traitement algorithmique sans en décrire la logique. Et déclarer une analyse d’impact absente alors que le traitement est dans la liste de ceux qui l’exigent.
Comment se préparer en quatre semaines ?
Par ordre de risque, pas par ordre de confort. La sécurité d’abord, parce que c’est la moitié des contrôles 2026 ; les droits ensuite, parce que c’est le premier déclencheur de plainte ; les cookies en troisième, parce que c’est le sujet le plus documenté et le plus facile à corriger.
Les cinq chantiers par ordre de risque
Un : multifacteur sur tous les comptes à privilèges, suppression des comptes partagés, revue des accès prestataires. Deux : procédure de réponse aux demandes de droits, avec un délai cible de quinze jours. Trois : bandeau cookies retesté en refusant, puis vérification qu’aucun traceur non essentiel ne part. Quatre : registre et durées de conservation mis à jour. Cinq : procédure de violation, avec le circuit de notification à 72 heures.
Ce qu’une PME peut documenter elle-même
Le registre, la politique de conservation, la liste des sous-traitants et de leurs contrats, les preuves de sauvegarde et de restauration, le journal des demandes de droits. Aucun de ces documents ne demande un juriste à plein temps ; il demande une personne responsable, un modèle et une date de révision.
Ce qui reste difficile sans accompagnement : l’analyse d’impact, le paramétrage fin des traceurs, et l’analyse des flux de données vers des outils tiers — c’est précisément là que les mauvaises surprises arrivent, entre un script oublié et un outil marketing qui envoie des données personnelles hors UE.
Ce qu’il faut arrêter de faire
Un bandeau qui n’offre pas de bouton « refuser » aussi visible qu’« accepter ». Des exports de bases clients envoyés par e-mail pour un publipostage. Des accès prestataires ouverts « le temps du projet » et jamais refermés. Des sauvegardes jamais testées. Et un registre écrit une fois pour un audit, puis oublié.
Que répondriez-vous à une demande de preuve, demain matin ?
La CNIL ne demande pas d’être parfait, elle demande de pouvoir démontrer ce qui a été fait, quand, et par qui. Six failles de sécurité, une procédure de droits, un registre daté : c’est la différence entre un dossier clos en trois semaines et une sanction simplifiée à 20 000 €, avec astreinte à la clé si rien ne bouge.
Franck Scandolera — data engineer. J’accompagne les entreprises sur la conformité de leurs données analytics et marketing : audit des flux, durées de conservation, consentement, documentation opposable.
Questions fréquentes
-
La CNIL peut-elle débarquer sans prévenir ?
Oui. Le contrôle peut être sur place ou sur pièces, annoncé ou inopiné. Dans tous les cas, l’organisme doit pouvoir produire ses documents rapidement : registre, politiques, contrats, preuves techniques. -
Quel est le montant maximal d’une sanction ?
20 M€ ou 4 % du chiffre d’affaires mondial pour les manquements les plus graves, 10 M€ ou 2 % pour les autres. En pratique, la majorité des sanctions visant les petites structures passent par la procédure simplifiée, plafonnée à 20 000 €. -
Faut-il un DPO pour être conforme ?
Un DPO est obligatoire dans certains cas seulement : traitement à grande échelle de données sensibles, surveillance systématique, ou secteur public. Pour les autres, la désignation reste recommandée, mais l’absence de DPO n’est pas un manquement en soi. -
Les cookies sont-ils toujours contrôlés en 2026 ?
Oui. 21 sanctions en 2025 et 7 M€ pour Fnac Darty en octobre 2026. Le sujet a changé de forme : la CNIL vérifie maintenant que le refus est aussi simple que l’acceptation et qu’il est réellement appliqué. -
Une PME risque-t-elle vraiment une sanction ?
Oui, mais pas celle dont on parle dans la presse. Le scénario réaliste est une sanction simplifiée entre 3 000 et 20 000 €, déclenchée par une plainte, avec injonction et astreinte si rien n’est corrigé. Le coût réel est souvent ailleurs : temps de direction, refonte précipitée, perte de confiance client.
Sources
- CNIL, « Sanctions et mesures correctrices : le bilan 2025 », 9 février 2026. cnil.fr
- CNIL, « Rapport annuel 2025 », 18 mai 2026 — 20 150 plaintes, 6 167 violations notifiées, 323 contrôles. cnil.fr
- CNIL, « Les contrôles en 2026 : recrutement, répertoire électoral unique et fédérations sportives », 3 avril 2026. cnil.fr
- CNIL, « Cybersécurité des collectivités territoriales : la CNIL prononce dix sanctions », 9 novembre 2026. cnil.fr
- CNIL, « Cookies et application mobile : sanction de 7 millions d’euros à l’encontre de Fnac Darty », 29 octobre 2026. cnil.fr
- CNIL, « La procédure de sanction simplifiée ». cnil.fr

Dev d’applications métier · Data Engineer · Automatisation IA
Clients : Logis Hôtels, Yelloh Village, BazarChic, FFF, Texdecor…
- Apps & agents IA : Node.js, Python, API, RAG, OpenAI, Mistral, Claude
- Data & Analytics Engineering : GCP, BigQuery, Snowflake, PostgreSQL, ClickHouse, dbt, Airflow, Dataform, Looker, Power BI, Metabase
- Automatisation IA : n8n, Apps Script, scraping, API, LLM
- Tracking & perf Web : GA4, GTM server, Matomo, Piano, Tealium, CAPI, Core Web Vitals