
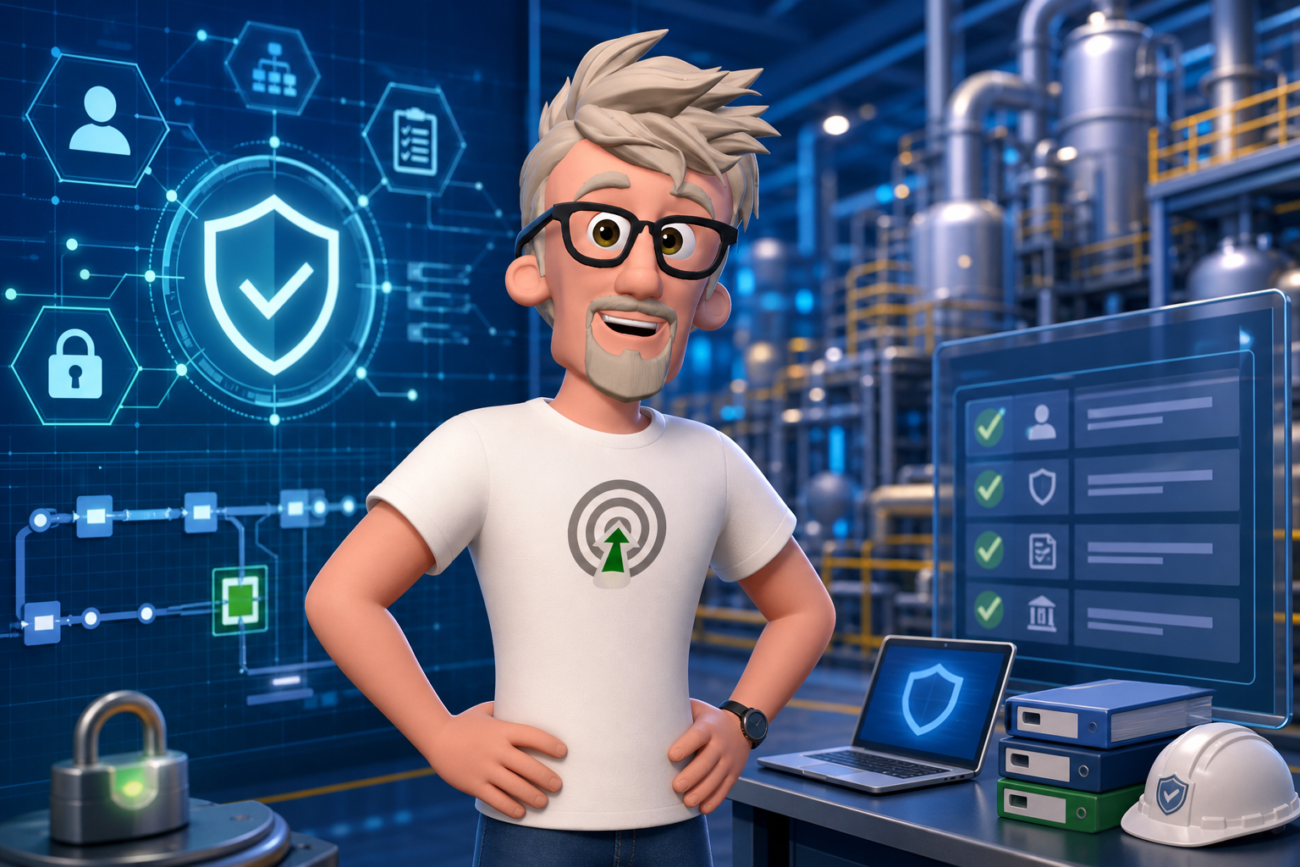





Pour sécuriser vos workflows en secteur réglementé, limitez les accès, protégez les identifiants et contrôlez les données, les environnements et les journaux. Je détaille les six contrôles à mettre en place, les risques des comptes trop permissifs et le rôle de l’hébergement autonome.
Quels risques menacent un workflow automatisé ?
Un workflow automatisé peut exposer des données ou permettre des actions non autorisées si ses accès, ses identifiants, ses journaux ou ses échanges avec des services tiers sont mal maîtrisés. Dans un secteur réglementé, ces failles peuvent aussi compliquer le suivi des opérations et la démonstration de qui a accédé à quoi.
Les risques viennent souvent de réglages ordinaires. Un compte doté de droits trop larges peut déclencher des actions au-delà de son besoin réel. Des identifiants intégrés directement dans un workflow, partagés entre plusieurs personnes ou conservés sans protection adaptée peuvent être exposés. Des journaux mal configurés risquent de contenir des informations sensibles, ou de ne pas conserver les éléments nécessaires pour retracer une opération. Enfin, une réponse d’API tierce — c’est-à-dire un message reçu d’un service externe — qui n’est pas suffisamment validée peut transmettre au workflow des données inattendues ou incorrectes.
La transparence d’une plateforme peut faciliter l’examen de ses composants et de ses configurations. L’hébergement autonome peut aider à mieux encadrer l’emplacement et l’administration des systèmes. Ni l’un ni l’autre ne garantit la sécurité : les droits, les secrets, les journaux et les intégrations doivent toujours être configurés et contrôlés.
Six contrôles structurent cette maîtrise :
- Le contrôle d’accès basé sur les rôles, qui limite les actions selon les responsabilités de chacun.
- La gestion des secrets, pour protéger les mots de passe, clés et jetons d’accès.
- La journalisation, pour conserver des traces exploitables sans exposer inutilement des données sensibles.
- La résidence des données, pour savoir où elles sont stockées et traitées.
- L’isolation des environnements, afin de séparer, par exemple, les tests de la production.
- La surveillance, pour repérer les comportements anormaux et les erreurs d’exécution.

Le premier point à traiter reste l’identité : qui peut accéder au workflow, avec quels droits, et pour quelles actions ? La maîtrise des identités et des privilèges réduit directement le risque qu’un accès compromis ou trop permissif déclenche des opérations sensibles.
Comment limiter les accès et protéger les secrets ?
Je limite chaque accès au strict nécessaire : les personnes et les automatisations ne doivent pouvoir consulter ou modifier que les données et les fonctions utiles à leur travail. Dans un workflow réglementé, cette règle réduit les erreurs, les abus et l’impact d’un compte compromis.
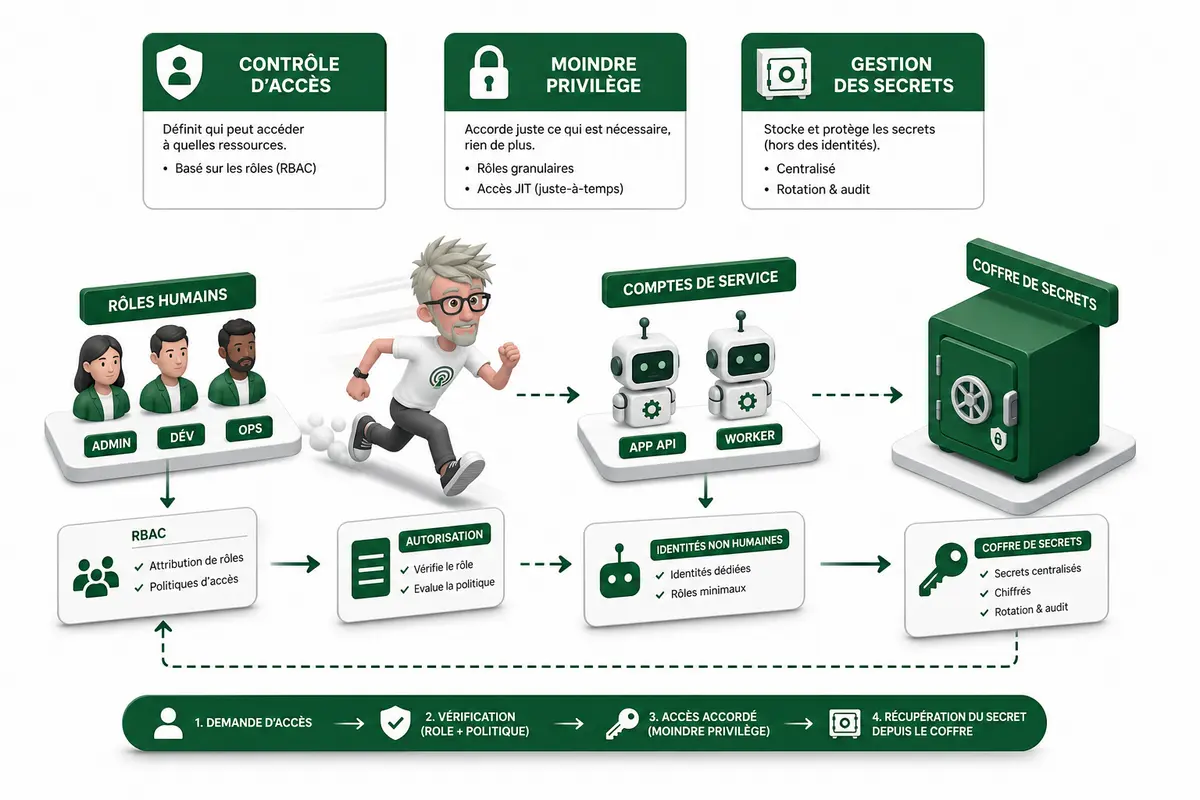
Le contrôle d’accès basé sur les rôles attribue les permissions selon une fonction définie, plutôt qu’au cas par cas. Un opérateur, un responsable de validation et un administrateur n’ont pas les mêmes droits. Les rôles doivent rester assez précis pour éviter qu’un accès étendu soit accordé à toute une équipe. Quand une personne change de fonction ou quitte l’organisation, ses droits doivent être réévalués et retirés si nécessaire.
J’applique aussi le principe du moindre privilège : un compte ne reçoit que les permissions indispensables, et pas davantage. C’est particulièrement important pour les comptes de service, ces identités utilisées par les automatisations pour accéder à des applications ou à des données. Un compte trop permissif peut transformer une erreur de workflow en modification massive, ou permettre à un attaquant d’atteindre des ressources qui n’étaient pas concernées. J’ai souvent vu ces comptes conservés longtemps après la mise en place d’un flux, avec des droits ajoutés pour « débloquer » un problème puis jamais réduits.
La gestion des accès et la gestion des secrets répondent à deux risques différents. La première détermine qui, ou quoi, peut accéder à une ressource et quelles actions sont autorisées. La seconde protège les éléments qui permettent de s’authentifier, comme un mot de passe, une clé ou un jeton d’accès. Ces secrets ne doivent pas être exposés dans les workflows, les journaux ou les documents partagés. Leur accès doit être limité, et leur remplacement prévu lorsqu’ils sont compromis ou ne sont plus nécessaires.
La séparation des environnements complète ces protections : elle limite la propagation d’une erreur ou d’un accès entre les contextes de développement, de test et de production.
Pourquoi séparer les environnements et contrôler les données ?
Il faut séparer les environnements, vérifier où les données sont traitées et contrôler ce que les workflows enregistrent. Ces mesures réduisent les erreurs de configuration et limitent l’exposition des données sensibles.
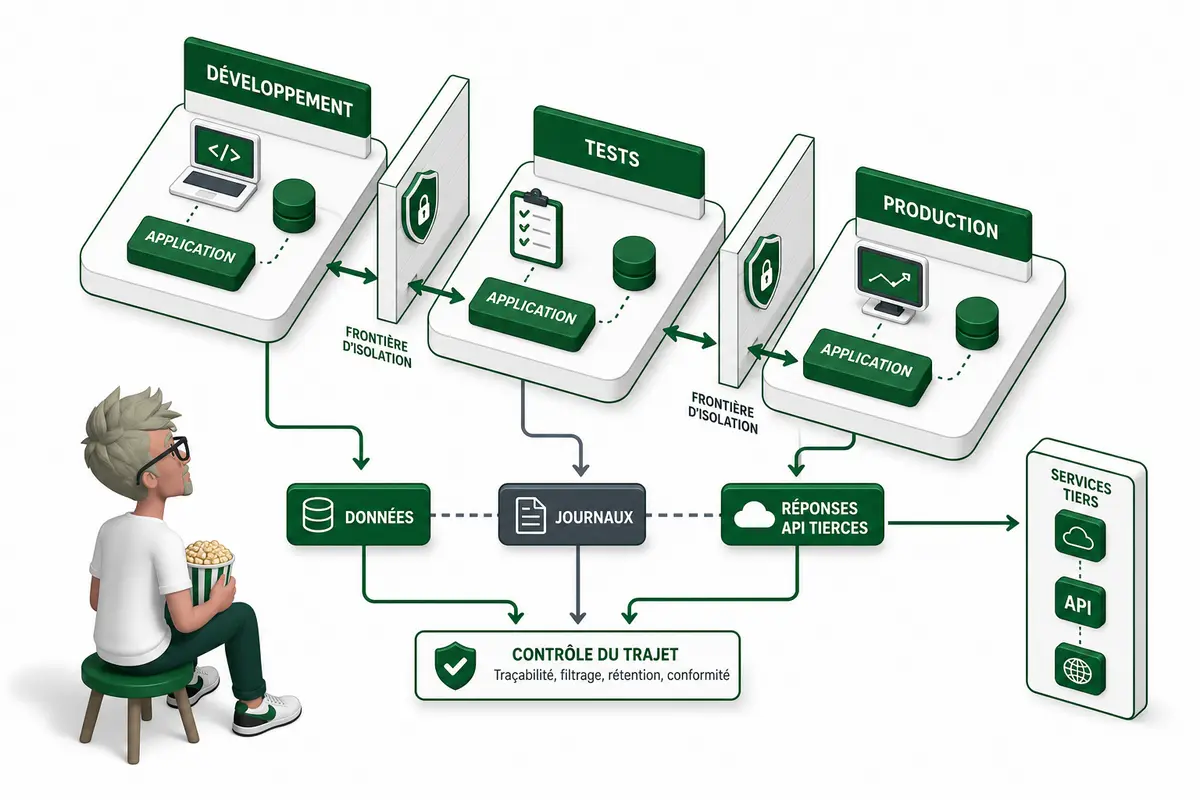
Un environnement de développement ne devrait pas partager les mêmes accès ni les mêmes données de production. Je distingue généralement le développement, les tests et la production, puis je limite les droits de chaque environnement à ce qui est nécessaire. Une erreur ou un test mal maîtrisé reste ainsi plus difficile à propager jusqu’aux opérations réelles. Si des données de production sont indispensables aux tests, leur usage doit être justifié et encadré.
La résidence des données est une exigence de gouvernance à vérifier, pas une propriété à déduire du nom d’un outil. Il faut savoir où les données sont stockées et traitées, y compris dans les sauvegardes et chez les prestataires impliqués. Les règles applicables dépendent du contexte réglementaire et des engagements contractuels. Je vérifie aussi les durées de conservation et les conditions de suppression.
La journalisation permet de comprendre qui a déclenché un workflow, quand il a échoué et quelles étapes ont été exécutées. Elle aide à enquêter, mais un journal mal configuré peut devenir une fuite : des jetons d’accès, des données personnelles ou des réponses complètes d’API peuvent s’y retrouver. Je limite donc les informations enregistrées et les personnes autorisées à consulter ces traces.
Une API est une interface qui permet à deux services d’échanger des données. Les réponses d’un service tiers doivent être contrôlées avant d’alimenter une action : une réponse vide, inattendue ou en erreur ne doit pas déclencher aveuglément la suite du workflow. La transparence sur les flux, les accès et les traitements facilite ces vérifications. L’hébergement autonome peut donner davantage de maîtrise sur l’infrastructure, mais il ne sécurise pas les données à lui seul : les accès, les mises à jour et la configuration restent à gérer.
Ces contrôles doivent vivre dans la durée. La surveillance continue permet de repérer les changements de configuration, les accès inhabituels et les échecs répétés avant qu’ils ne deviennent des incidents.
Comment surveiller la sécurité des workflows ?
Je surveille les workflows pour détecter les incidents et les écarts qui ne sont pas visibles au moment où les contrôles sont configurés. Un accès peut évoluer, un secret peut être exposé, une donnée peut suivre un chemin inattendu. La surveillance complète les mesures préventives : elle aide à repérer ces problèmes pendant l’exécution et à comprendre ce qui s’est passé à partir des événements observés.
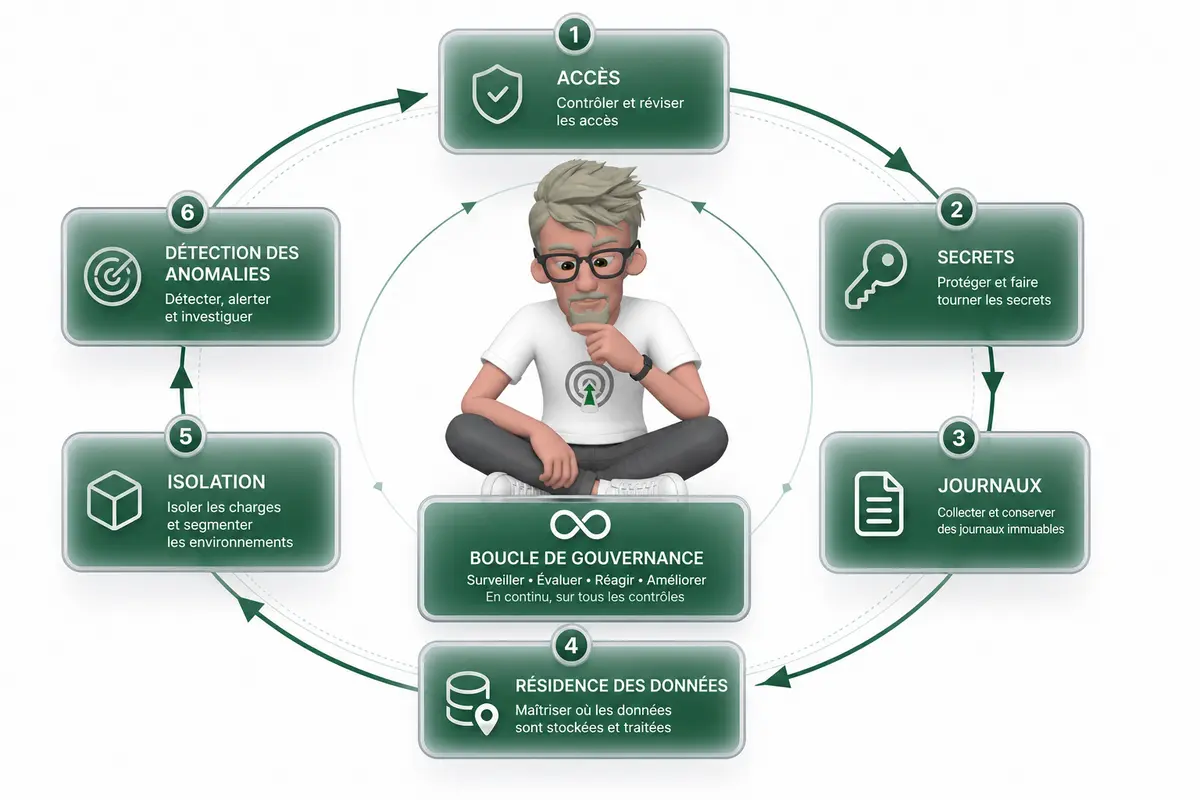
Dans un environnement réglementé, je m’appuie sur six contrôles complémentaires : le contrôle d’accès basé sur les rôles, la gestion des secrets, la journalisation, la résidence des données, l’isolation des environnements et la surveillance. Aucun ne remplace les autres. La surveillance, en particulier, ne sécurise pas seule un workflow : elle rend les écarts plus visibles et facilite leur analyse.
Pour vérifier que ces contrôles restent cohérents, je peux notamment examiner les points suivants :
- Les accès au workflow correspondent-ils aux rôles attribués ?
- Les secrets sont-ils gérés sans être exposés dans le workflow ou ses traces ?
- Les journaux permettent-ils de retracer les événements liés à son exécution ?
- Les données restent-elles dans la résidence prévue pour le workflow ?
- Les environnements sont-ils isolés les uns des autres ?
- La surveillance permet-elle de repérer les écarts ou les événements inhabituels dans les workflows ?
Je vérifie aussi que les informations issues de la surveillance sont compréhensibles et utiles pour analyser un problème, sans confondre collecte de traces et détection effective. Dans les projets que j’accompagne, c’est souvent là que le dispositif montre ses limites : les événements existent, mais personne ne sait clairement ce qu’ils permettent de constater.
La gouvernance des workflows dépend donc de contrôles cohérents et transparents. Chacun doit avoir un rôle identifiable, et l’ensemble doit permettre de comprendre comment le workflow est protégé, exécuté et surveillé.
Quels contrôles retenir pour sécuriser vos workflows ?
La sécurité des workflows en secteur réglementé repose sur plusieurs contrôles complémentaires. Il faut limiter les accès avec une gestion des rôles, protéger les secrets et éviter les comptes de service trop permissifs. La journalisation doit être configurée avec soin, les données doivent respecter les exigences de résidence et les environnements doivent être isolés. La surveillance complète ce dispositif, tandis que les réponses des API tierces doivent être validées. La transparence et l’hébergement autonome peuvent faciliter la gouvernance, mais ne remplacent pas ces contrôles. En les structurant, vous réduisez les risques liés à vos automatisations et gagnez en maîtrise sur leur fonctionnement.
FAQ
- Quels sont les principaux contrôles de sécurité d’un workflow ?
Les six contrôles à considérer sont le contrôle d’accès basé sur les rôles, la gestion des secrets, la journalisation, la résidence des données, l’isolation des environnements et la surveillance. - Pourquoi limiter les privilèges d’un compte de service ?
Un compte de service trop permissif augmente les risques si ses identifiants sont compromis ou si le workflow est mal configuré. Ses accès doivent être limités à ce qui est nécessaire. - Quels risques présentent des journaux mal configurés ?
La journalisation est un contrôle utile, mais une configuration inadaptée peut exposer des informations ou réduire la fiabilité des traces. Les journaux doivent donc être pris en compte dans la gouvernance du workflow. - Pourquoi isoler les environnements d’un workflow ?
L’isolation sépare les environnements et limite les risques qu’une erreur ou un accès dans l’un d’eux affecte les autres. - L’hébergement autonome suffit-il à sécuriser un workflow ?
Non. Il peut faciliter la gouvernance et la transparence, mais il ne remplace pas le contrôle des accès, la gestion des secrets, la journalisation, l’isolation et la surveillance.
A propos de l’auteur
Je suis Franck Scandolera, expert et formateur en automatisation No/Low Code, data, IA et tracking avancé. Je dirige webAnalyste et l’organisme Formations Analytics. J’accompagne des entreprises comme Logis Hôtels, Yelloh Village, BazarChic, la Fédération Française de Football et Texdecor. Je suis disponible pour aider votre entreprise à mieux gouverner ses workflows et ses automatisations. Contactez-moi.

⭐ Analytics engineer, Data Analyst et Automatisation IA ⭐
- Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
- Data Analyst & Analytics engineering : tracking avancé (GA4, Matomo, Piano, GTM server, Tealium, Commander Act, e-commerce, CAPI, RGPD), entrepôt de données (BigQuery, Snowflake, PostgreSQL, ClickHouse), modèles (Airflow, dbt, Dataform), dashboards décisionnels (Looker, Power BI, Metabase, SQL, Python).
- Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
- Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.