





Les failles CVE-2026-109618 et CVE-2026-109619 concernent PHP, pas Matomo directement. Mais une installation On-Premise utilisant une version vulnérable peut être exposée à une exécution de code à distance. Voici les versions corrigées et les vérifications à effectuer, tandis que Matomo Cloud est déjà protégé.
Besoin d'aide ? Découvrez les solutions de notre agence Matomo.
Que révèlent les deux failles PHP ?
Deux vulnérabilités critiques de PHP, divulguées le 21 octobre 2026 et notées 9,2 sur 10, peuvent, dans certaines conditions, permettre à un attaquant non authentifié d’exécuter du code à distance. Elles concernent PHP, pas Matomo directement. Mais une installation Matomo qui s’appuie sur une version vulnérable de PHP peut être exposée.
Les deux failles décrites sont distinctes :
- CVE-2026-109618 est liée à une corruption de mémoire lors de la gestion du manque de mémoire.
- CVE-2026-109619 concerne la gestion de l’état interne de PHP et peut entraîner un accès mémoire non sécurisé.
Le score de 9,2 indique une gravité élevée, mais ne signifie pas que chaque installation Matomo est exploitable. L’impact dépend notamment de la version de PHP utilisée par le serveur et des conditions nécessaires à l’exploitation. Une instance Matomo à jour peut donc rester concernée si son environnement PHP utilise une version vulnérable. À l’inverse, la seule présence de Matomo ne suffit pas à conclure qu’un serveur est exposé.
La version de PHP réellement utilisée pour exécuter Matomo est donc déterminante. Vérifier uniquement la version de Matomo ne permet pas d’évaluer ce risque : il faut identifier la version de PHP active sur le serveur, puis la comparer aux versions concernées par ces vulnérabilités. Sans cette vérification, le niveau d’exposition reste indéterminé.
Qui doit agir sur son installation Matomo ?
Les clients Matomo Cloud n’ont aucune action à entreprendre sur PHP : Matomo gère la protection et les mises à jour de sécurité de l’infrastructure qui héberge leur instance. Les administrateurs d’une installation On-Premise doivent, eux, vérifier et corriger leur environnement PHP. La responsabilité dépend de qui exploite le serveur, pas de la version de Matomo utilisée.
Matomo est une application qui s’exécute avec PHP, le langage et moteur utilisé par le serveur pour traiter son code. Une faille dans PHP concerne donc cet environnement d’exécution. Mettre à jour Matomo seul ne corrige pas les vulnérabilités de PHP. Les deux composants doivent être traités séparément.
Pour une installation On-Premise, je recommande de vérifier les points suivants avec l’équipe qui administre le serveur ou le fournisseur d’hébergement :
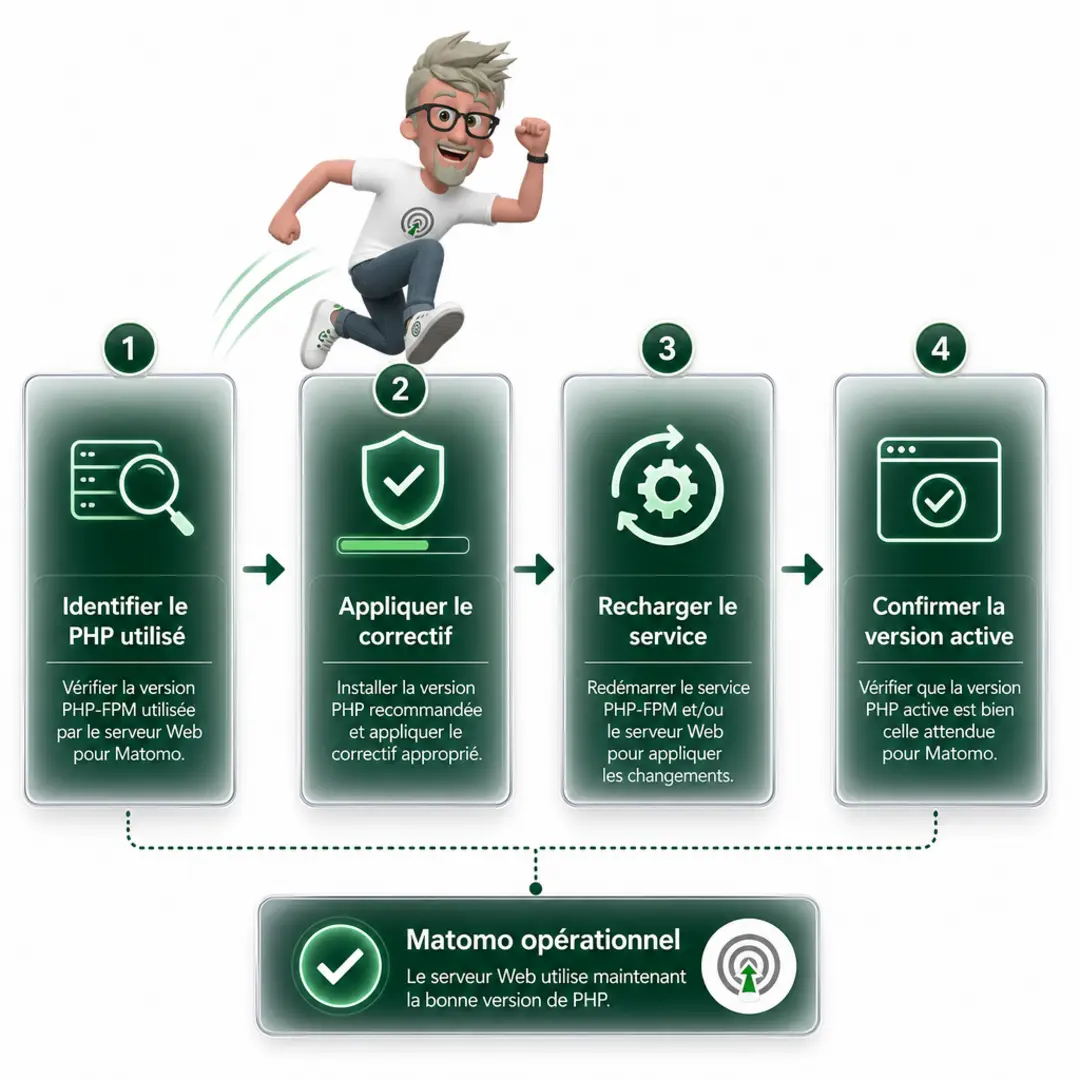
- Identifier la version de PHP réellement installée. Vérifiez aussi qu’il s’agit bien de la version utilisée par le serveur Web pour exécuter Matomo, et pas seulement d’une version disponible sur la machine.
- Appliquer le correctif adapté à cette version. Utilisez la mise à jour de sécurité fournie par le distributeur de PHP ou par votre hébergeur. Le correctif dépend de la version et de la manière dont PHP est maintenu dans votre environnement.
- Confirmer que le serveur Web utilise la version corrigée. Après le déploiement, vérifiez la configuration effective qui exécute Matomo. Une version corrigée peut être installée sans être celle utilisée par le serveur Web.
Le point à retenir est simple : pour Matomo Cloud, la maintenance de l’infrastructure relève de Matomo. Pour Matomo On-Premise, la correction de PHP relève de l’organisation qui administre l’environnement. Une mise à jour de Matomo peut rester nécessaire, mais elle ne remplace pas le correctif PHP.
Quelles versions de PHP installer ?
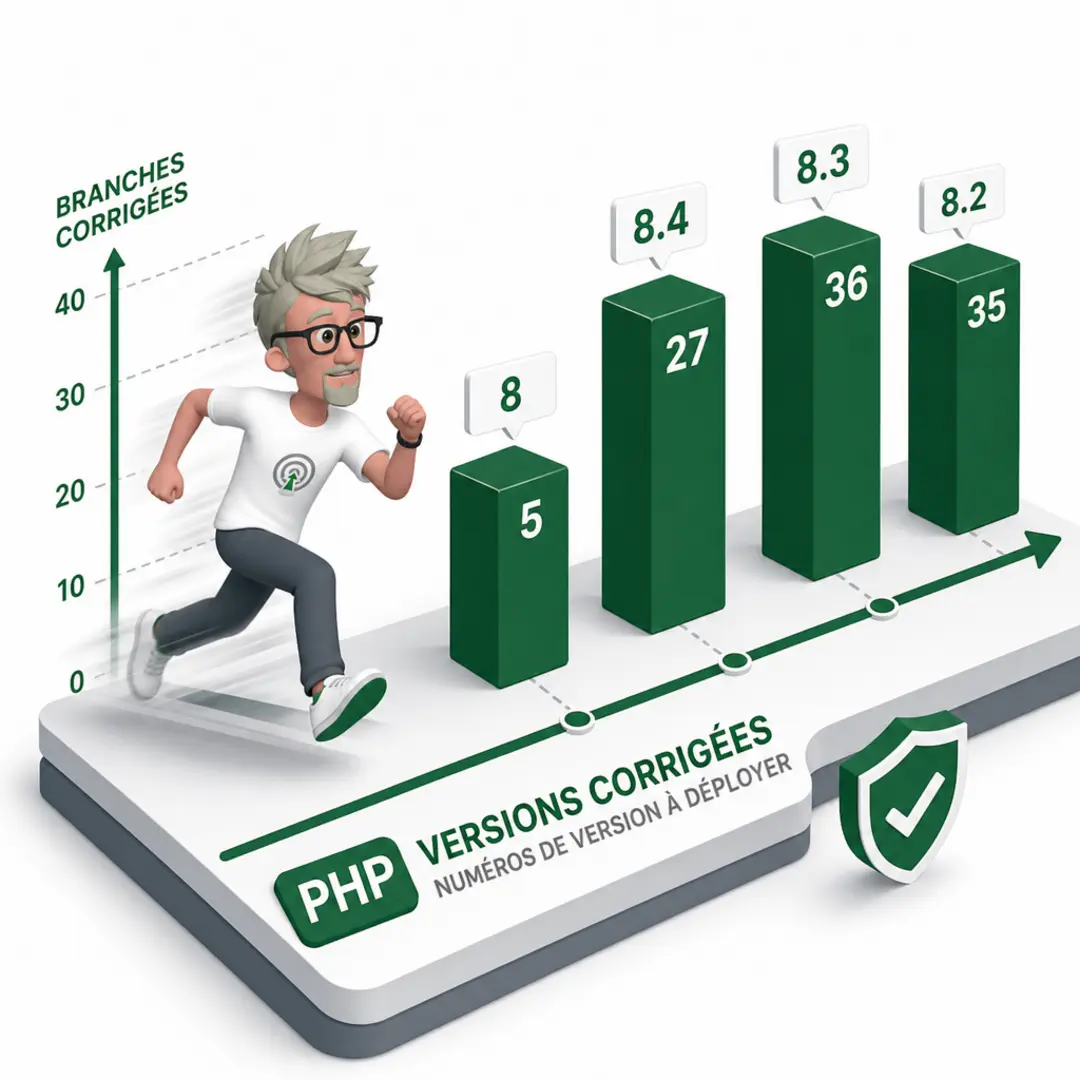
Les versions corrigées indiquées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Je recommande de vérifier la version réellement utilisée par Matomo, pas seulement celle installée sur le système.
La version pertinente est celle du processus PHP qui traite les requêtes du serveur Web. Elle peut différer de la version disponible en ligne de commande, notamment lorsque le serveur utilise PHP-FPM, un module dédié ou une configuration propre à l’hébergeur. Une mise à jour du paquet PHP ne garantit donc pas, à elle seule, que Matomo s’exécute avec la version corrigée.
Après la mise à jour, contrôlez la version depuis l’environnement Web de Matomo ou auprès de l’administrateur de votre plateforme. Vérifiez aussi que le service concerné a bien rechargé la configuration et utilise les paquets corrigés. Évitez de laisser accessible publiquement un fichier temporaire affichant la configuration PHP : il peut divulguer des informations sur le serveur.
Si votre environnement utilise une version plus ancienne, demandez au fournisseur du système d’exploitation ou à votre hébergeur si les correctifs sont disponibles pour votre installation. Certains fournisseurs rétroportent des correctifs sans changer la version affichée de PHP. Si aucun correctif adapté n’est proposé, passez à une version prise en charge et compatible avec votre environnement Matomo, après validation en préproduction.
À retenir :
- Les versions corrigées indiquées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
- Pour une version plus ancienne, vérifiez les correctifs auprès du fournisseur du système d’exploitation ou de l’hébergeur, ou passez à une version prise en charge.
- Après la mise à jour, confirmez que le serveur Web utilise effectivement la version corrigée.
Comment réduire le risque dans la durée ?
Il faut maintenir à jour l’infrastructure et ses dépendances, puis vérifier que la version de PHP réellement utilisée par le serveur Web bénéficie du correctif. C’est cette version qui compte pour la sécurité de votre installation Matomo, pas nécessairement celle affichée par une commande PHP lancée en ligne de commande.
La vérification doit donc porter sur le moteur PHP exécuté par le serveur Web, par exemple via PHP-FPM ou un module Apache. Ces configurations peuvent utiliser une version différente de celle du terminal. Une fois le correctif disponible pour votre environnement, son déploiement relève de la maintenance de PHP et de l’infrastructure.
Mettre Matomo à jour ne corrige pas une faille de PHP. Les mises à jour de Matomo restent importantes pour maintenir l’application, mais elles ne remplacent pas le correctif du langage utilisé par le serveur. La sécurité dépend ici de responsabilités distinctes : l’application d’un côté, l’environnement d’exécution de l’autre.
Pour une organisation qui ne souhaite pas assurer elle-même la maintenance de l’infrastructure, Matomo Cloud constitue une solution gérée. En On-Premise, l’organisation exploite Matomo sur sa propre infrastructure et doit maintenir PHP ainsi que les dépendances nécessaires à son fonctionnement. En Cloud, la gestion de l’infrastructure est prise en charge dans le cadre du service ; l’organisation conserve la responsabilité de ses usages et de ses accès à Matomo.
Matomo suivra l’évolution de la situation et communiquera d’autres recommandations si nécessaire. À ce stade, la répartition est simple : en On-Premise, la maintenance de l’infrastructure et de PHP vous revient ; avec Matomo Cloud, cette maintenance est assurée dans le cadre du service géré.
Votre environnement PHP est-il bien corrigé ?
Ces deux failles critiques touchent PHP, mais elles peuvent exposer une installation Matomo On-Premise si elle utilise une version vulnérable. Les clients Matomo Cloud n’ont aucune action à entreprendre : l’infrastructure est déjà protégée et gérée par Matomo. Pour On-Premise, vérifiez la version installée, appliquez l’une des versions corrigées — PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 — puis confirmez que le serveur Web utilise bien cette version. Mettre à jour Matomo seul ne suffit pas. Garder PHP et les dépendances à jour vous permet de réduire le risque et de maintenir votre environnement d’analyse opérationnel.
FAQ
- Les failles concernent-elles directement Matomo ?
Non. Elles concernent PHP. Une installation Matomo On-Premise peut toutefois être exposée si elle utilise une version vulnérable de PHP. - Quel est le risque associé à ces vulnérabilités PHP ?
Dans certaines conditions, elles pourraient permettre à un attaquant non authentifié d’exécuter du code à distance. Elles sont notées 9,2 sur 10. - Les clients Matomo Cloud doivent-ils intervenir ?
Non. L’infrastructure Cloud est déjà protégée et ses mises à jour de sécurité sont gérées par Matomo. - Quelles versions de PHP corrigent les failles ?
Les versions indiquées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. - Mettre à jour Matomo suffit-il ?
Non. Il faut mettre à jour PHP, puis vérifier que le serveur Web utilise bien la version corrigée. Pour les versions plus anciennes, vérifiez les correctifs auprès de votre fournisseur ou passez à une version prise en charge.
A propos de l’auteur
Je suis Franck Scandolera, expert en data engineering et en automatisation IA. J’accompagne les équipes dans la fiabilisation des environnements qui alimentent leurs applications d’analyse et leurs décisions digitales.

⭐ Analytics engineer, Data Analyst et Automatisation IA ⭐
Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
Data Analyst & Analytics engineering : tracking avancé (GA4, Matomo, Piano, GTM server, Tealium, Commander Act, e-commerce, CAPI, RGPD), entrepôt de données (BigQuery, Snowflake, PostgreSQL, ClickHouse), modèles (Airflow, dbt, Dataform), dashboards décisionnels (Looker, Power BI, Metabase, SQL, Python).
Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.